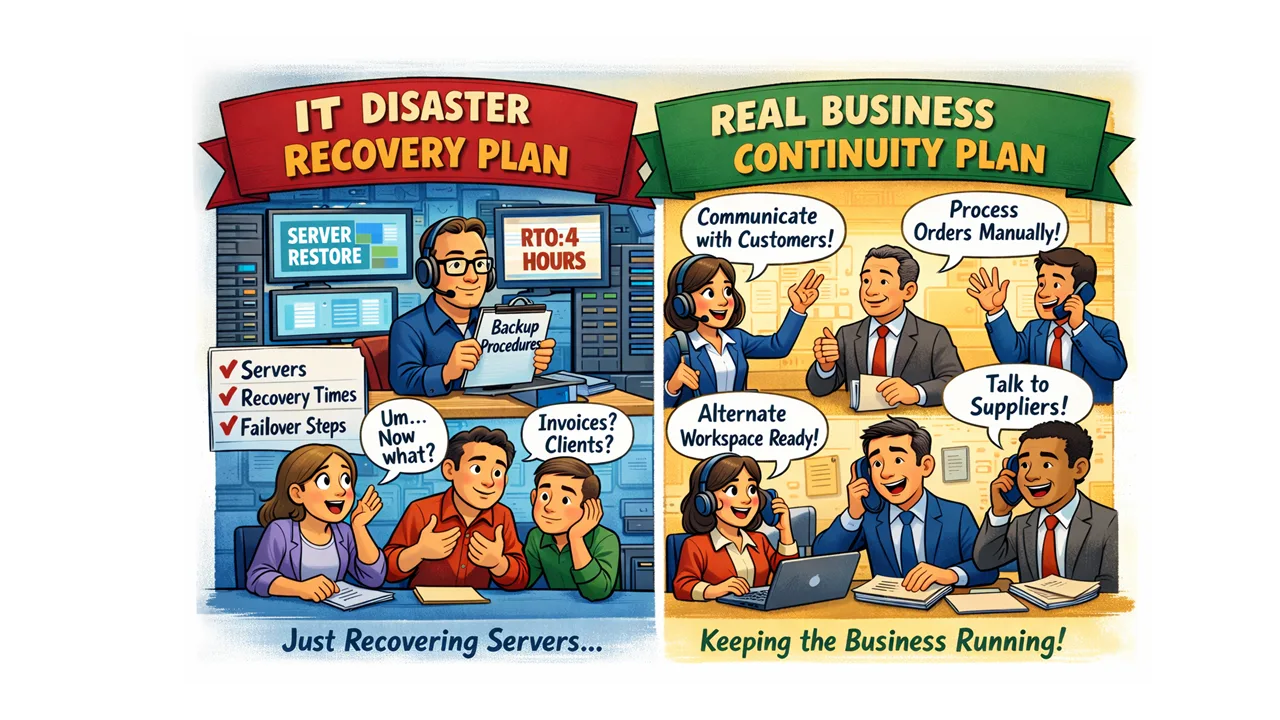
Een cyberincident blijft zelden lang een louter technisch probleem. Binnen enkele minuten wordt het een leiderschapsvraagstuk: de activiteiten stilleggen of doorgaan, netwerken isoleren of continuïteit waarborgen, melden of onderzoeken, communiceren of zwijgen.
NIS 2 en DORA maken dit overduidelijk. Ze belonen geen goede intenties. Ze verwachten governance, snelheid, bewijskracht en een herhaalbare uitvoering.
De ongemakkelijke waarheid
De meeste organisaties gaan ervan uit dat ze voorbereid zijn omdat ze beschikken over:
- een incidentresponsplan
- een crisiscomité op papier
- een IT-team dat "weet wat het moet doen"
Dat vertrouwen verdwijnt tijdens de eerste 60 minuten, wanneer:
- niemand met zekerheid weet wie een productiesite mag stilleggen, een leveranciersverbinding mag verbreken of de externe toegang mag blokkeren
- legal, communicatie, operations en IT discussiëren met tegenstrijdige prioriteiten
- directieleden om een duidelijk situatieoverzicht vragen en slechts versnipperde informatie krijgen
Wat bestuursleden en directieleden moeten eisen
- Beslissingsbevoegdheden, schriftelijk vastgelegd en ingeoefend
- Eén eenduidig directieverslag van de situatie
- Een gestructureerde workflow voor meldingen en bewijsvoering
- Aantoonbare herstelcapaciteit
Het concrete actieplan
- Organiseer minstens één keer per jaar een tabletop-oefening op directieniveau, toegespitst op strategische besluitvorming.
- Voer minstens één keer per jaar een domeinoverschrijdende crisissimulatie uit, met deelname van Operations, Legal, Communicatie, HR, Finance en cruciale leveranciers.
- Meet uw paraatheid aan de hand van vier criteria: tijd tot bijeenroeping, tijd tot de eerste beslissing tot indijking, tijd tot de eerste toezichthouder-klare rapportering, tijd tot het herstel van kritieke bedrijfsactiviteiten.
- Vertaal leerpunten binnen de 30 dagen naar gebudgetteerde herstelmaatregelen.
Waarom dit nu telt
Aanvallers industrialiseren. Toezichthouders formaliseren. Van bestuursorganen wordt toezicht verwacht, geen commentaar achteraf. Onder NIS 2 en DORA is "we waren er niet klaar voor" geen verklaring meer. Het is een tekortkoming in de governance.
Hoe DigiSôter kan helpen
DigiSôter ontwerpt en begeleidt tabletop-oefeningen voor directies en volledige crisissimulaties die aansluiten bij de verwachtingen van NIS 2 en DORA, afgestemd op de realiteit van uw organisatie.